O nouă vulnerabilitate Click2Shell în WordPress
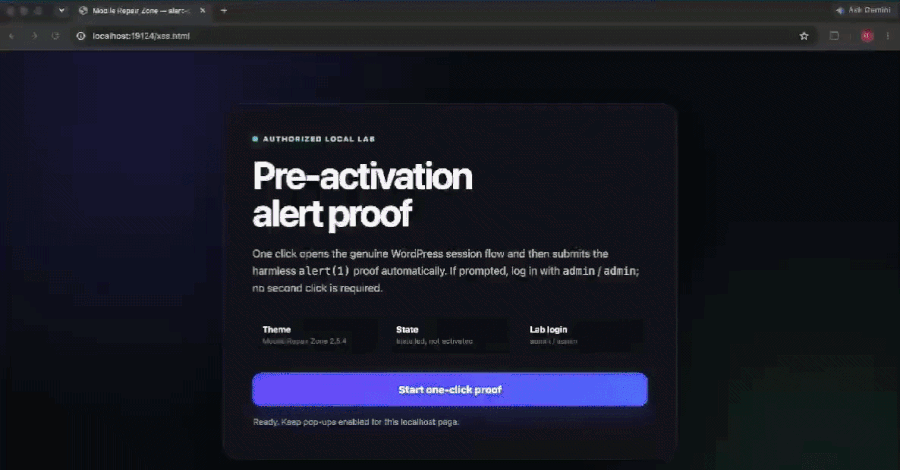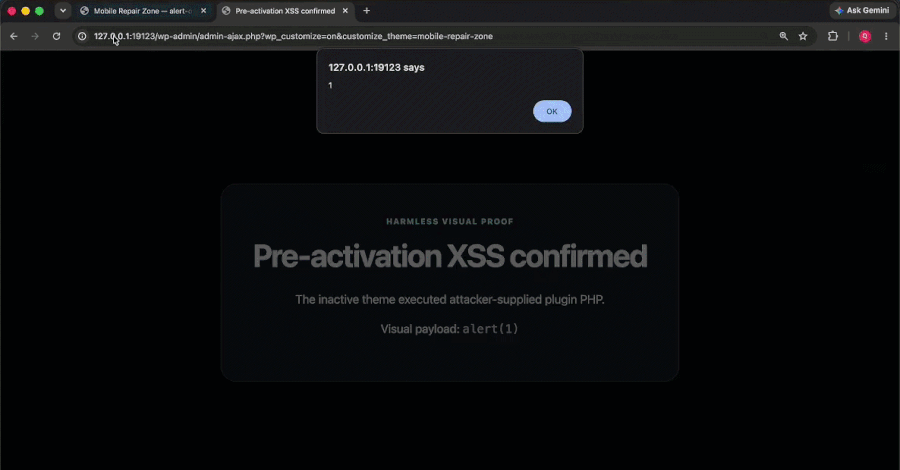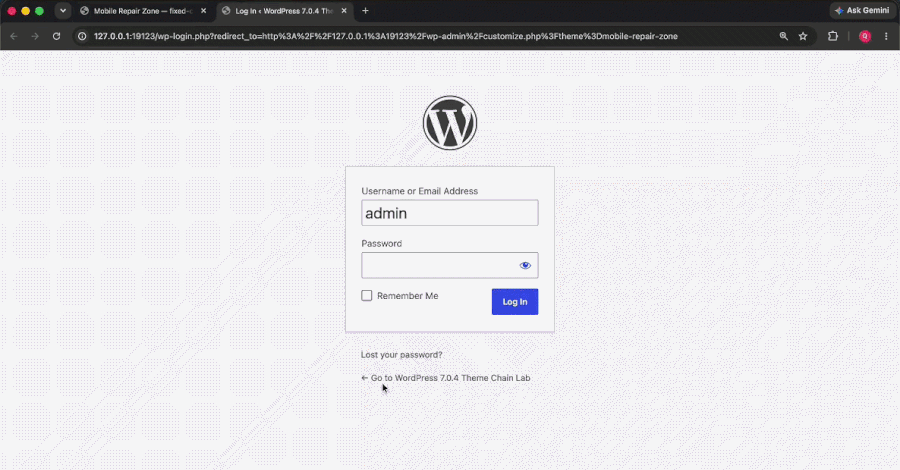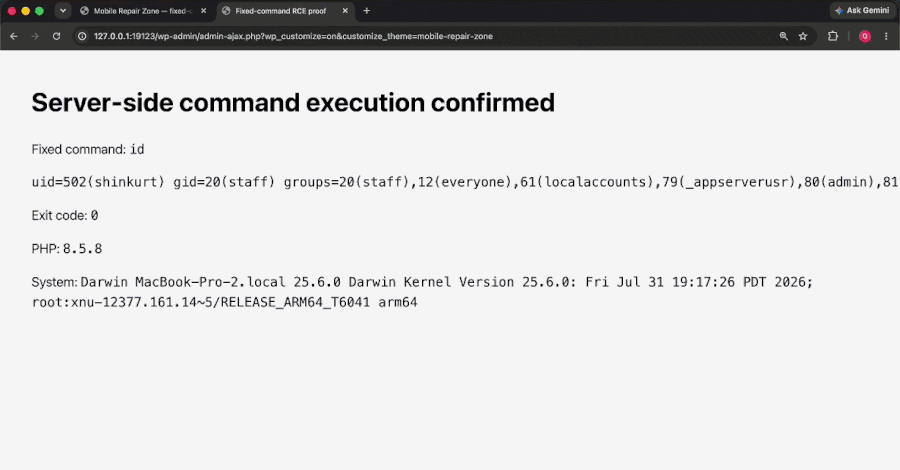
Sursă: https://thehackernews.com
WordPress a lansat patch-uri pentru a remedia o nouă serie de vulnerabilități din software-ul său de bază, dintre care una ar putea permite ca un link malițios, accesat de un administrator autentificat, să instaleze o temă din directorul oficial WordPress.org fără ca cineva să trebuiească să facă click pe Instalare.
Specialiștii care au semnalat vulnerabilitatea, denumesc lanțul de atac Click2Shell. În sine, vulnerabilitatea instalează doar o temă reală aleasă de atacator, dar specialiștii au demonstrat că aceasta poate fi combinată cu o vulnerabilitate separată dintr-o temă pentru a rula codul propriu al atacatorului pe server.
Remedierea a fost lansată pe 17 septembrie odată cu versiunea WordPress 7.1.1. Deoarece este vorba de o versiune de securitate, WordPress recomandă actualizarea imediată. Nu există indicii că această vulnerabilitate ar fi fost exploatată în atacuri reale.
Tema instalată rămâne dezactivată, astfel încât aspectul site-ului nu se modifică și totul pare în regulă. Pentru a ajunge la executarea codului era necesară o a doua vulnerabilitate, separată, în tema instalată.
Vulnerabilitatea funcționează deoarece două componente ale WordPress interpretează același link în mod diferit. Directorul WordPress.org tratează valoarea din link ca pe un nume obișnuit de temă și returnează o temă reală, dar browserul administratorului reutilizează textul original, inclusiv punctuația, în cadrul unui cod menit să selecteze un element de pe pagină. Caracterele adăugate de atacator la link trimit acel cod către butonul Instalare, iar scriptul propriu al WordPress face click pe acesta.
Deoarece administratorul este deja autentificat, sesiunea acestuia furnizează permisiunea și tokenul de securitate necesare instalării, astfel încât atacatorul nu trebuie să furnizeze nimic.
O temă instalată nu este întotdeauna inactivă. Când WordPress generează o previzualizare în instrumentul său de personalizare (Customizer), poate încărca codul PHP al unei teme chiar înainte ca tema să fie activată.
Tema utilizată de specialiști, Mobile Repair Zone, prezenta o a doua vulnerabilitate: un handler care rula în fundal, prelua o adresă web din cerere, descărca un pachet și executa codul acestuia, fără a verifica permisiunea vizitatorului sau un token de securitate. În urma instalării forțate, acel handler a executat codul atacatorului pe server.
WordPress a remediat vulnerabilitatea în versiunea 7.1.1, parte a unei versiuni de securitate ale cărei remedieri acoperă ramurile suportate începând cu versiunea 4.7. Observațiile sale confirmă prezența acestei vulnerabilități începând cu versiunea 6.0 și până la versiunile lansate imediat înainte de remediere. Administratorii site-urilor ar trebui să instaleze versiunea 7.1.1 sau actualizarea corespunzătoare pentru ramura pe care o utilizează, iar site-urile configurate pentru actualizare automată o vor primi automat.
Dacă nu puteți efectua actualizarea imediat, rețineți că nici specialiștii nu au oferit o soluție alternativă separată și că atacul necesită în continuare ca un administrator autentificat să deschidă link-ul atacatorului. Actualizarea nucleului WordPress elimină atacul demonstrat, indiferent de tema pe care o folosește site-ul.
Sursă: https://thehackernews.com/2026/09/new-wordpress-click2shell-flaw-forces.html