Microsoft lansează actualizări de urgență pentru Windows
Sursă: https://cybersecuritynews.com
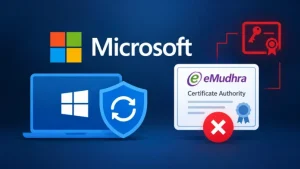
Microsoft a lansat actualizări de urgență privind lista de încredere a Windows după ce a descoperit opt chei private recuperabile ale autorității de certificare intermediare eMudhra, care ar putea permite atacatorilor să falsifice certificate de încredere sau să semneze conținut rău intenționat.
Microsoft a precizat că problema a afectat ierarhia de certificate a eMudhra, nu sistemele Microsoft. Măsurile luate includ o actualizare Windows de tip out-of-band din 26 octombrie, care elimină șapte certificate din lista de încredere a Windows.
Microsoft a confirmat pe 27 octombrie că a eliminat aceleași certificate din lista de încredere a Microsoft Edge, extinzând astfel măsurile luate dincolo de blocările anterioare împotriva autorităților de certificare intermediare compromise.
Șase dintre cheile afectate țin de Transport Layer Security (TLS), care contribuie la protejarea conexiunilor la site-uri web și servicii. Celelalte două se referă la semnarea codului, care ajută sistemele să verifice cine a publicat software-ul. Recuperarea acestor chei ar putea permite atacatorilor să abuzeze de încrederea acordată autorităților lor de certificare.
Un atacator care utilizează o cheie TLS compromisă ar putea crea un certificat pentru a se da drept un site web sau un serviciu și ar putea, eventual, să intercepteze comunicațiile. Cheile de semnare a codului ar putea face ca un software rău intenționat să pară că provine de la un distribuitor de încredere. Acestea sunt utilizări potențiale ale cheilor, nu dovezi că astfel de atacuri au avut loc.
Microsoft a actualizat pentru prima dată Lista de Certificate Neautorizate Windows (Windows Disallowed Certificate Trust List) pe 20 octombrie pentru a bloca autoritățile de certificare afectate. De asemenea, a lansat o actualizare separată a CRLSet pentru Edge și WebView2, în scopul blocării certificatelor TLS afectate. Această protecție a browserului se instalează automat prin actualizările componentelor, fără a fi necesară o nouă versiune a browserului.
Ultima actualizare Windows elimină șase certificate root eMudhra G3 și o semnătură încrucișată AAA Certificate Services. Eliminarea acestor șapte certificate reprezintă o decizie mai amplă privind încrederea, distinctă de blocarea celor opt chei intermediare compromise și de revocarea de către eMudhra a certificatelor intermediare afectate.
Microsoft a avertizat împotriva restabilirii încrederii la nivel local fără evaluarea riscurilor. Software-ul care nu verifică în mod fiabil revocarea certificatelor sau lista de certificate interzise de Microsoft ar putea accepta în continuare certificate asociate certificatelor intermediare compromise, dacă nivelul de încredere eliminat este menținut sau restabilit.
Instituțiile ar trebui să permită ca actualizările de încredere a certificatelor Windows și actualizările componentelor Edge să ajungă la dispozitivele gestionate. Sistemele Windows neconectate necesită o atenție specială, deoarece administratorii trebuie să ofere o metodă alternativă de actualizare.
Ghidul Microsoft privind încrederea în certificate explică modul de distribuire a listelor de certificate de încredere și a celor interzise prin intermediul infrastructurii interne.
De asemenea, Microsoft a îndemnat utilizatorii să verifice mașinile virtuale Azure și seturile de scalare a mașinilor virtuale (Virtual Machine Scale Sets) deconectate. Imaginile actualizate sunt disponibile prin Azure Marketplace.
Deținătorii de certificate ar trebui să identifice lanțurile care depind de cele șapte certificate eliminate și să obțină certificate de înlocuire sau un lanț de încredere alternativ.
Sursă: https://cybersecuritynews.com/microsoft-to-block-emudhra-certificates/