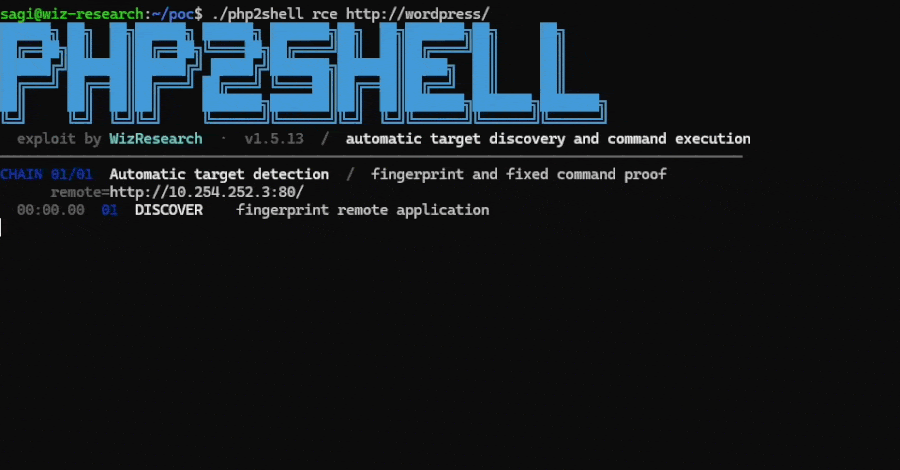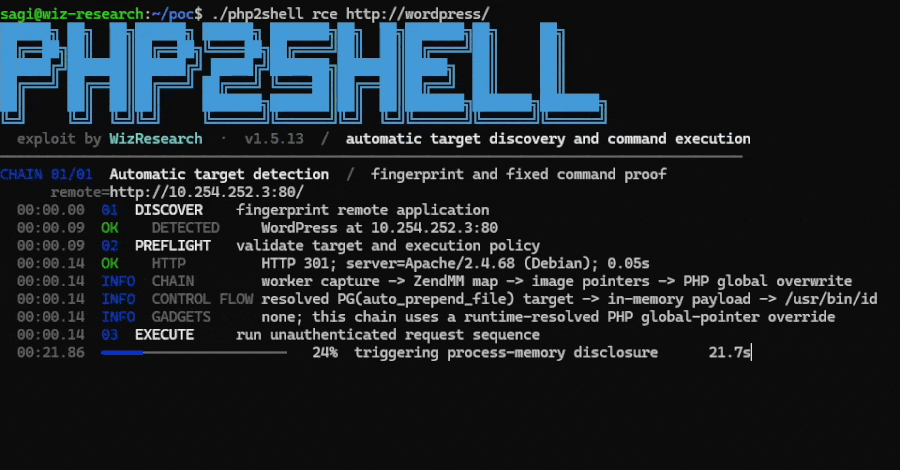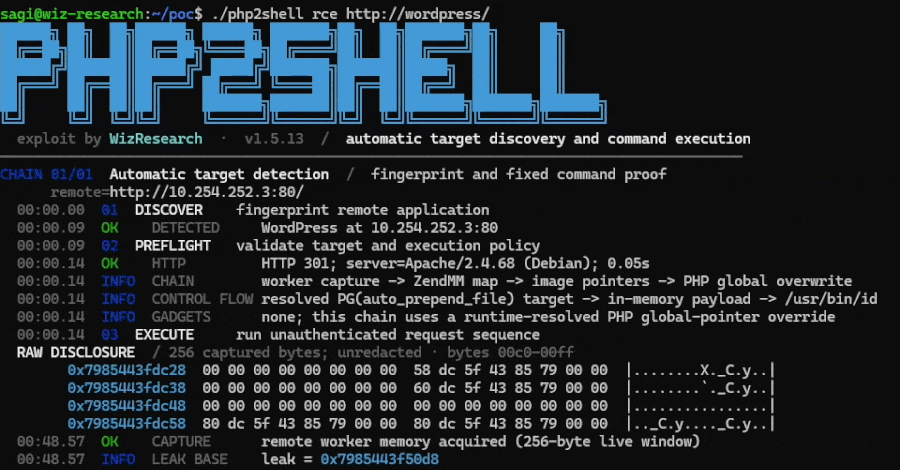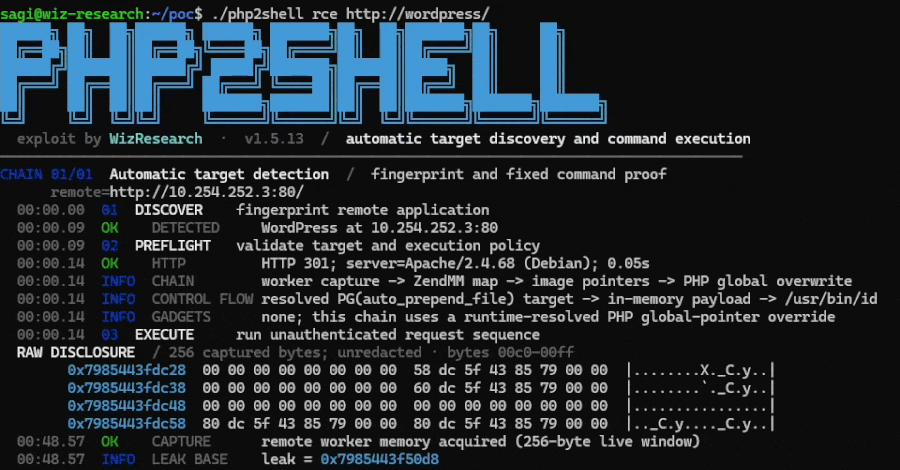
PHP lansează patch-uri de urgență pentru două vulnerabilități critice denumite PHP2Shell
Sursă: https://thehackernews.com
PHP a lansat actualizări de urgență care remediază două vulnerabilități critice ale acestui limbaj de programare, care permiteau unui atacator fără cont să execute cod pe un server web. Remedierile sunt incluse în versiunile PHP 8.5.12, 8.4.27, 8.3.36 și 8.2.35, iar echipa PHP precizează că doar actualizarea oferă protecție completă unui server.
Vulnerabilitățile, denumite împreună PHP2Shell, se află în mediul de execuție PHP, nu în vreo aplicație, astfel încât un site este expus chiar și atunci când propriul său cod este sigur. Riscul este cel mai ridicat pe serverele care utilizează modulul mod_php al Apache, unde un exploit funcțional declanșează atacul înainte ca orice cod al aplicației să fie executat.
Ambele vulnerabilități au un scor de CvSS v4.0 de 9.2/10 și poartă identificatorii CVE-2026-109618 și CVE-2026-109619.
Specialiștii au descoperit și au raportat vulnerabilitățile, care afectează aproape toate versiunile PHP începând cu PHP 5.4.
Conform avizului de securitate PHP, orice configurație PHP care procesează cereri web este expusă riscului, inclusiv PHP-FPM, Apache mod_php, php-cgi, FrankenPHP și LiteSpeed.
Deoarece vulnerabilitățile se află în motorul de executare și nu în codul vreunui site, chiar și o simplă pagină Hello World rulată pe o versiune vulnerabilă de PHP poate fi ținta unui atac.
Avizul identifică mod_php ca prezentând cel mai mare risc, existând un exploit demonstrat în care o singură cerere neautentificată declanșează atacul înainte ca vreun cod al aplicației să fie executat. PHP-FPM se comportă diferit, deoarece oprește procesul de lucru atunci când o cerere eșuează încă din faza inițială de configurare.
În ceea ce privește una dintre cele două vulnerabilități, propria analiză a PHP confirmă că FPM este vulnerabil, dar precizează că nu a fost demonstrată nicio exploatare completă a FPM. S-a demonstrat că a doua vulnerabilitate permite executarea codului atât pe mod_php, cât și pe PHP-FPM, deși calea de exploatare a FPM depinde de o operațiune din interiorul aplicației care rulează.
Un atacator poate, de asemenea, să citească memoria din procesul de lucru PHP, care poate conține parole, token-uri de autentificare, chei API și certificate aparținând altor cereri, fără a obține mai întâi executarea codului.
Actualizați mediul de rulare PHP care gestionează cererile web, apoi reporniți Apache, PHP-FPM și orice procese PHP care rulează pe termen lung. Actualizarea unei aplicații precum WordPress sau Laravel nu actualizează mediul de rulare PHP pe care se bazează aceasta. Acesta provine din pachetul serverului, de la furnizorul de găzduire sau din imaginea container-ului.
PHP 8.1 și versiunile mai vechi nu mai primesc actualizări din partea proiectului PHP, iar PHP 8.2 va ajunge la sfârșitul perioadei de funcționare pe 31 decembrie 2026. Pentru ramurile mai vechi, echipa de securitate PHP a publicat portări ale codului sursă pentru PHP 7.4, 8.0 și 8.1, pentru a ajuta utilizatorii care compilează din sursă sau așteaptă o actualizare de la un furnizor.
Distribuțiile Linux și furnizorii de suport pe termen lung au primit patch-urile în avans, astfel încât un pachet de distribuție poate conține remedierea sub un număr de versiune care pare vechi. Verificați jurnalul de modificări al pachetului pentru CVE, așa cum recomandă Debian, nu șirul de versiune.
Singura soluție completă este actualizarea.
Sursă: https://thehackernews.com/2026/10/php-issues-emergency-patches-for-two.html