O vulnerabilitate COM din Windows permite obținerea de privilegii de nivel SYSTEM
Sursă: https://cybersecuritynews.com
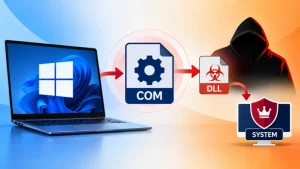
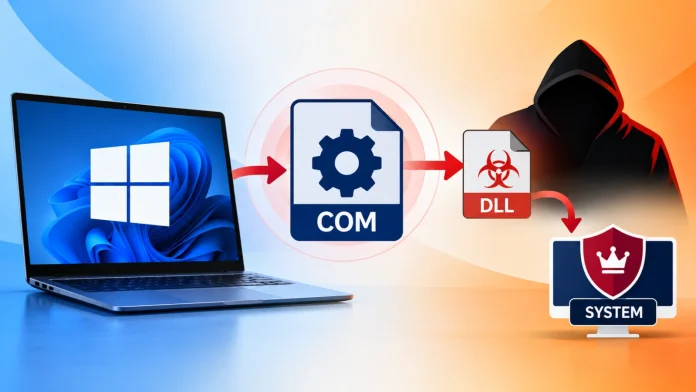
O vulnerabilitate recent descrisă, legată de escaladarea privilegiilor în Windows și înregistrată ca CVE-2026-66804, permitea unui utilizator standard, cu privilegii reduse, să introducă un fișier DLL rău intenționat și să execute cod arbitrar cu privilegii complete NT AUTHORITY\SYSTEM, exploatând o vulnerabilitate persistentă în modul în care Windows gestionează înregistrările Component Object Model (COM).
Vulnerabilitatea, remediată de Microsoft în cadrul actualizării Patch Tuesday din August, a fost semnalată alaturi de alte 14 vulnerabilități și s-a dovedit a fi o remediere incompletă pentru o vulnerabilitate anterioară cunoscută sub numele de Dark Elevator.
Partea esențială a problemei constă într-o înregistrare nefinalizată a unui object COM pentru componenta Windows CrossDevice, serviciul care stă la baza funcționalităților Phone Link, sincronizării clipboard-ului și partajării fișierelor între dispozitive.
Componenta, înregistrat sub CLSID-ul {E9F83CF2-E0C0-4CA7-AF01-E90C70BEF496}, se afla în cheia de registry a claselor la nivel de sistem, ceea ce îl făcea accesibil tuturor utilizatorilor de pe computer, inclusiv serviciilor SYSTEM.
Un aspect crucial este faptul că fișierul DLL către care făcea referire, %PROGRAMDATA%\CrossDevice\CrossDevice.Streaming.Source.dll, nu exista de fapt pe sistemele afectate, iar acea cale se află în C:\ProgramData, un director în care orice utilizator standard poate crea foldere și fișiere.
Această combinație permitea unui atacator să plaseze o bibliotecă DLL arbitrară în locația lipsă, pregătind obiectul COM să încarce cod controlat de atacator în momentul activării.
Nu era prima dată când înregistrarea CrossDevice cauza probleme. Vulnerabilitatea inițială, CVE-2026-50343, denumită Dark Elevator, exploata permisiunile insuficiente ale cheilor de registry pentru a înregistra clasa ca plugin de instalare și convingea serviciul InstallService de nivel SYSTEM să o încarce în memorie.
Microsoft clasifică CVE-2026-66804 ca având un grad de severitate high, cu un scor CvSS de 7.8/10, putând fi exploatată local de către un utilizator autentificat, fără a fi necesară interacțiunea utilizatorului.
Administratorii ar trebui să aplice fără întârziere actualizările cumulative din august 2026, deoarece remedierea elimină înregistrarea suspendată care permite atacul.
Sursă: https://cybersecuritynews.com/windows-com-system-privilege-escalation/