Microsoft Teams avertizează utilizatorii cu privire la link-urile malițioase ascunse în codurile QR
Sursă: https://cybersecuritynews.com
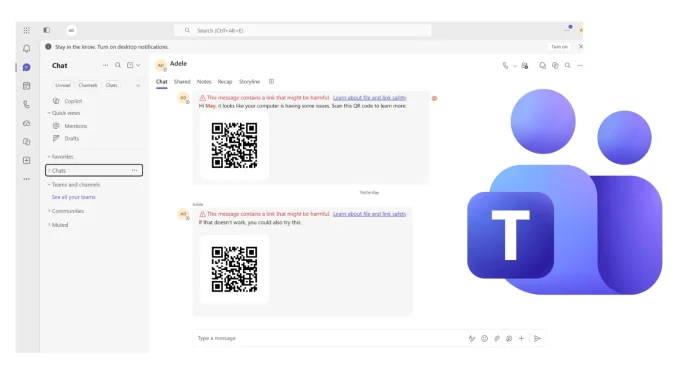
Microsoft extinde măsurile de securitate ale aplicației Teams pentru a detecta link-urile malițioase ascunse în codurile QR și pentru a avertiza utilizatorii după ce un mesaj a fost livrat. Actualizarea adaugă verificări ale codurilor QR la măsurile de protecție existente ale Microsoft Defender pentru Office 365, oferind utilizatorilor avertismente mai clare, iar echipelor de securitate mai multe date pentru a analiza mesajele suspecte.
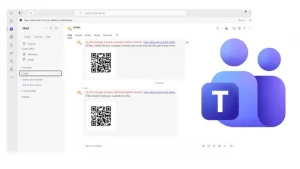
Noua funcție de protecție verifică mesajele din Teams care conțin coduri QR după livrare. Defender extrage adresele web stocate în aceste coduri și verifică dacă acestea conduc către conținut rău intenționat. Dacă se identifică o adresă URL malițioasă, Teams afișează un avertisment pe mesajul respectiv, atât în conversațiile interne, cât și în cele externe.
Organizațiile care utilizează Defender pentru Office 365 Planul 1 sau Planul 2 și au activată funcția Zero-hour Auto Purge pentru Teams pot avea, de asemenea, blocate mesajele interne malițioase eligibile. Cunoscută sub numele de ZAP, această funcție existentă acționează asupra mesajelor rău intenționate după livrare. Documentația Microsoft privind protecția Teams explică modul în care administratorii pot verifica setările și excluderile acesteia.
Phishingul prin coduri QR, denumit adesea quishing, încorporează o adresă web rău intenționată într-o imagine, în loc de un link text standard. Atacatorii folosesc solicitări de verificare a conturilor, de revizuire a documentelor sau de remediere a problemelor tehnice pentru a încuraja scanarea. Utilizatorii pot ajunge apoi pe pagini false de autentificare care le sustrag parolele.
Echipele de securitate vor beneficia, de asemenea, de vizibilitate prin intermediul funcției Advanced Hunting din Microsoft Defender XDR. Adresele extrase din codurile QR vor apărea în tabelul MessageUrlInfo, cu QRCode înregistrat în coloana UrlLocation. Analiștii pot utiliza această valoare pentru a identifica adresele URL găsite în imaginile QR în timpul analizelor.
Microsoft recomandă revizuirea setărilor existente de protecție din Teams și a configurației ZAP, informarea personalului responsabil cu operațiunile de securitate cu privire la noile date de detectare, precum și actualizarea proceselor de verificare pentru a include detectarea codurilor QR. Nu este necesară nicio acțiune pentru a activa această îmbunătățire în cadrul protecției existente a adreselor URL din Teams.
Momentul rămâne important. Microsoft descrie această măsură ca fiind o protecție ulterioară livrării, nu o garanție că fiecare cod QR rău intenționat va fi blocat înainte ca utilizatorii să îl vadă. Utilizatorii ar trebui să verifice în continuare solicitările de scanare prin canale de încredere, mai ales atunci când mesajele le cer să se autentifice sau să rezolve o problemă urgentă legată de contul de serviciu.
Sursă: https://cybersecuritynews.com/teams-qr-code-protection/