ClickFix introduce payload-uri malițioase prin cache-ul browserului
Sursă: https://thehackernews.com/2026/10/clickfix-smuggles-payloads-through.htm
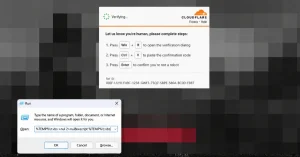
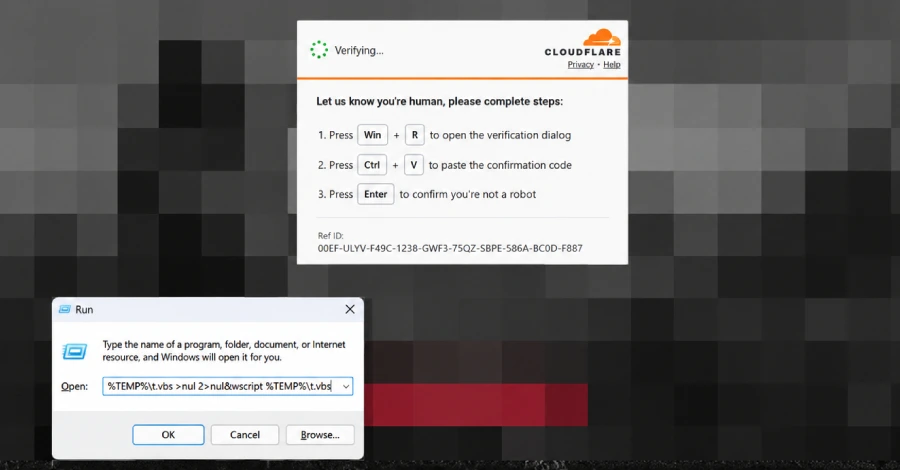
Un nou tip de atac ClickFix utilizează site-uri web compromise pentru a-i determina pe utilizatori să execute un payload malițios stocat în memoria cache a browserului web.
În loc să descarce și să execute payload-uri de la distanță, așa cum se întâmplă în modelul tipic de atac, în acest atac site-urile web preîncarcă un payload sub formă de script în memoria cache a browserului, mascat într-un fișier PNG, au semnalat specialiștii.
Astfel, atunci când utilizatorului i se solicită să insereze și să execute o comandă rău intenționată, așa cum se întâmplă în cazul atacurilor de tip ClickFix, aceasta execută conținutul site-ului web stocat în cache, care se află deja pe dispozitiv.
Ceea ce este remarcabil la această abordare de introducere pe ascuns a codului prin cache-ul browserului este faptul că le permite atacatorilor să ascundă scriptul cu payload-ul și să ocolească restricțiile privind limita de caractere. Fereastra de dialog Run din Windows, întrerupe orice introducere care depășește aproximativ 260 de caractere.
În lanțul de atac observat de Microsoft, payload-ul este un script Visual Basic (VBScript), care apoi apelează cmd.exe pentru a enumera recursiv fișierele ale căror nume încep cu f_ din folderul de profil al browserului, cum ar fi %LOCALAPPDATA%\Mozilla\Firefox\Profiles.
Codul VBScript este, de asemenea, conceput pentru a colecta informații despre gazdă prin intermediul Windows Management Instrumentation (WMI), pentru a prelua un script PowerShell (v.ps1) de pe un server extern (cocojambo[.]us[.]com/alfa) și apoi pentru a-l rula. Scriptul PowerShell servește drept canal pentru un payload intermediar PowerShell care are rolul de a descărca etapa următoare (cab.dat).
Odată ce fișierul este descărcat, conținutul său este citit și executat într-o fereastră ascunsă. Atacul pregătește în cele din urmă calea pentru compilările .NET care sunt încărcate în memorie și injectează cod într-un proces Windows legitim lansat recent (timeout.exe), cu scopul de a viza datele de autentificare ale browserului și ale dispozitivului.
Mai mult, procesul injectat lansează PowerShell pentru a obține o etapă secundară în memorie de la capsysnet[.]vg și pentru a iniția conexiuni de ieșire către ciliabula[.]cc.
ClickFix a devenit o tehnică de inginerie socială extrem de populară în ultimii doi ani. Faptul că atacul transformă victima într-un canal de distribuție pentru executarea programelor malware a făcut din acesta o metodă atractivă de acces inițial pentru persoanele rău intenționate.
Sursă: https://thehackernews.com/2026/10/clickfix-smuggles-payloads-through.html