WolfSSL 5.9.4 remediază 11 vulnerabilități de securitate TLS
Sursă: https://cybersecuritynews.com
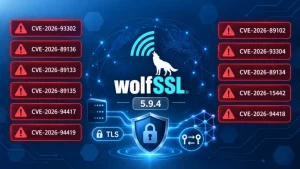
wolfSSL a lansat versiunea 5.9.4, care remediază 11 vulnerabilități de securitate din biblioteca sa TLS și de criptografie încorporată, adăugând în același timp funcționalități importante de criptografie post-cuantică.
Actualizarea este importantă pentru dezvoltatorii care utilizează wolfSSL în dispozitive IoT, produse încorporate, servere, gateway-uri și aplicații care depind de TLS sau DTLS pentru comunicații securizate.
Această versiune remediază 3 vulnerabilități cu grad de severitate high, 4 cu grad de de severitate mediu și 4 cu grad de severitate low. wolfSSL a precizat că majoritatea vulnerabilităților afectează anumite opțiuni de compilare, API-uri sau configurații non-implicite, mai degrabă decât fiecare implementare.
Cu toate acestea, instituțiile ar trebui să-și verifice setările de compilare și să actualizeze instalările afectate, în special implementările care utilizează setări compatibile cu OpenSSL, chei publice raw (Raw Public Keys), OCSP stapling, verificări ale revocării certificatelor sau reluarea sesiunilor TLS 1.2.
Cele trei vulnerabilități cu grad de severitate high ar putea afecta autentificarea TLS peer în anumite versiuni. CVE-2026-93302 afectează implementările care utilizează certificate de peer de încredere prin intermediul WOLFSSL_TRUST_PEER_CERT.
Vulnerabilitatea ar putea permite unui certificat falsificat, clonat de la o autoritate de certificare, să treacă de validare atunci când un atacator cunoaște certificatele CA în care are încredere ținta. Aceasta poate afecta configurațiile axate pe compatibilitate utilizate cu software precum nginx, HAProxy, stunnel, Apache HTTP Server, BIND și rsyslog.
CVE-2026-89102 afectează clienții care au activată funcția de stapling al răspunsurilor OCSP multiple conform RFC 6961. Un client vulnerabil ar putea accepta un certificat dintr-un lanț furnizat de server ca autoritate de certificare, fără a verifica dacă respectivul certificat este autorizat să emită certificate. Un atacator care deține un lanț de certificate care duce la o autoritate de certificare de încredere ar putea, potențial, să falsifice certificate pentru identități arbitrare.
A treia vulnerabilitate cu grad de severitate high, CVE-2026-89136, afectează clienții creați cu suport pentru cheia publică raw (Raw Public Key). Un server rău intenționat ar putea trimite o cheie publică brută nesolicitată și ar putea ocoli validarea normală a lanțului de certificate X.509.
wolfSSL 5.9.4 remediază, de asemenea, erorile de validare a restricțiilor de nume ale certificatelor. O vulnerabilitate cu grad de severitate mediu ar putea permite unui certificat să ocolească restricțiile de nume DNS în cazul în care o autoritate de certificare (CA) fără restricții ar apărea între o autoritate de certificare intermediară cu restricții de nume și certificatul final.
O altă problemă viza certificatele care conțineau un Subject Alternative Name (SAN) de alt tip decât DNS, ceea ce permitea unui Common Name (CN) nevalid să ocolească verificarea restricțiilor de nume DNS.
Alte remedieri vizează un mesaj ChangeCipherSpec transmis în ordine incorectă în TLS 1.2 și DTLS 1.2, o problemă legată de mecanismul de rezervă OCSP și CRL care putea accepta un certificat revocat, precum și o problemă legată de referințele din cache-ul de sesiune care afectează fluxurile de reluare a conexiunilor TLS 1.2 și DTLS 1.2 mai vechi. Această versiune remediază și o potențială eroare de tip use-after-free care apare în timpul închiderii conexiunii TLS.
Administratorii nu trebuie să considere că este suficientă doar actualizarea bibliotecii partajate. În cazul unor aplicații afectate care rulează de mult timp, wolfSSL precizează că trebuie repornit WOLFSSL_CTX sau întregul proces, deoarece certificatul sau starea sesiunii pot rămâne în memorie.
Pe lângă remedierea vulnerabilităților de securitate, wolfSSL 5.9.4 își extinde semnificativ suportul pentru criptografia post-cuantică. Această versiune adaugă suport nativ pentru semnătura Falcon, înlocuind dependența anterioară de biblioteca liboqs.
Sursă: https://cybersecuritynews.com/wolfssl-5-9-4-fixes-tls-flaws/