PHP a remediat o eroare care putea trimite datele de autentificare
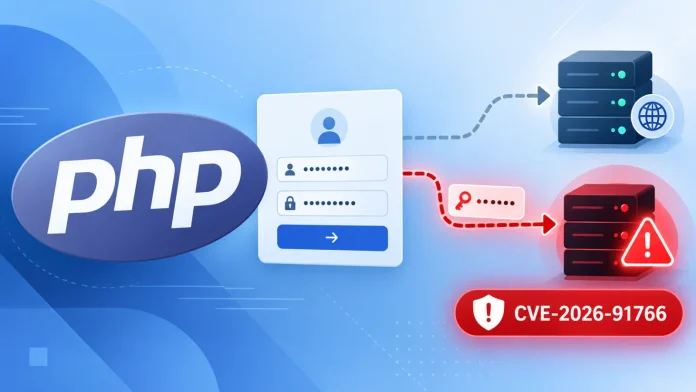
Sursă: https://cybersecuritynews.com
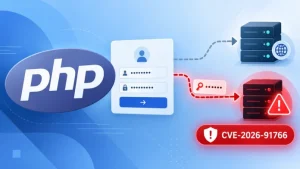
PHP a remediat o vulnerabilitate de securitate care putea expune datele de autentificare, cookie-urile și datele de autentificare proxy către un server în timpul redirecționărilor HTTP.
Vulnerabilitatea, înregistrată sub codurile CVE-2026-91766 și GHSA-fpwc-w8rq-cr92, afectează modulul de gestionare a fluxurilor HTTP al PHP și a fost clasificată ca având un grad de severitate moderat.
Vulnerabilitatea apare atunci când o aplicație PHP utilizează wrapper-ul de flux http:// sau https:// pentru a solicita conținut la distanță și urmează automat o redirecționare.
În condiții vulnerabile, PHP redirecționează anteturile de cerere confidențiale furnizate de utilizator către destinația redirecționării fără a confirma dacă destinația este în continuare aceeași origine de încredere.
Acest comportament ar putea expune anteturile Authorization, Cookie și Proxy-Authorization. Aceste antete pot conține nume de utilizator și parole, tokenuri de tip bearer, cookie-uri de sesiune, chei API sau date de autentificare pentru proxy.
Dacă serverul la distanță răspunde cu o redirecționare către un alt host controlat de un atacator, versiunile mai vechi de PHP ar putea trimite același antet de autentificare către domeniul controlat de atacator. Riscul include, de asemenea, redirecționările către un port diferit sau redirecționările care transformă o cerere de la HTTPS la HTTP necriptat.
Vulnerabilitatea este relevantă în special pentru aplicațiile care preiau resurse externe prin intermediul funcțiilor de flux PHP, cum ar fi file_get_contents(), fopen(), readfile() sau cod personalizat construit în jurul contextelor de flux HTTP. O aplicație vulnerabilă trebuie atât să furnizeze antete sensibile, cât și să urmeze o redirecționare controlată sau influențată de un atacator.
Un atacator nu trebuie să compromită serverul de încredere original în fiecare scenariu. Acesta poate exploata vulnerabilitatea dacă controlează o adresă URL solicitată de aplicația PHP, operează un serviciu terț care poate emite redirecționări sau poate manipula o cale de redirecționare prin intermediul unei vulnerabilități separate a aplicației.
Această vulnerabilitate este similară cu o vulnerabilitate mai veche legată de redirecționarea datelor de autentificare, remediată în libcurl. Responsabilii cu întreținerea PHP au modificat acum comportamentul wrapper-ului de flux HTTP pentru a împiedica transportul anteturilor sensibile peste limite de redirecționare nesigure.
Instituțiile ar trebui să actualizeze PHP la o versiune care conține remedierea cât mai curând posibil. Jurnalul oficial de modificări al PHP 8 confirmă că ramurile de versiuni acceptate au primit o remediere pentru GHSA-fpwc-w8rq-cr92, identificată ca CVE-2026-91766.
Echipele de securitate ar trebui, de asemenea, să verifice aplicațiile care efectuează solicitări HTTP externe autentificate. Dezvoltatorii ar trebui să evite atașarea datelor de autentificare reutilizabile la solicitările către URL-uri untrusted, să valideze destinațiile redirecționărilor, să restricționeze conexiunile externe acolo unde este posibil și să prevină redirecționările care implică trecerea de la HTTPS la HTTP.
Deși vulnerabilitatea necesită o condiție legată de redirecționare, impactul poate fi semnificativ. Un token de tip bearer sau un cookie de sesiune divulgat ar putea permite unui atacator să acceseze API-uri interne, servicii cloud, conturi de aplicații sau infrastructura proxy folosind date de autentificare care nu au fost niciodată destinate să părăsească serverul inițial.
Sursă: https://cybersecuritynews.com/php-fixed-a-bug/